AI SPERA இன் கிரிமினல் ஐபி, உலகெங்கிலும் உள்ள பாதுகாப்புக் குழுக்களுக்கு உளவுத்துறை தயார்நிலை மற்றும் தாக்குதல் நிலைத் தரவை வழங்கும் இணைய அச்சுறுத்தல் நுண்ணறிவு தளம், சிங்கப்பூரில் GovWare 2026 இல் பங்கேற்கும்.
பாதுகாப்புச் செயல்பாடுகள் சொத்துக் கண்டுபிடிப்பைத் தாண்டி தாக்கத்தைப் புரிந்துகொள்வதற்கும், முன்னுரிமை அளிப்பதற்கும், பதிலளிப்பதற்கும் செல்லும்போது, IP கிரிமினல் AITEM (AI Threat Management) ஐ அறிமுகப்படுத்துகிறது, இது தாக்குதல் மேற்பரப்பு நிர்வாகத்தின் அடுத்த பரிணாம வளர்ச்சிக்கான அதன் பார்வையாகும்.
பார்வையிலிருந்து செயல் வரை: ASM ஏன் உருவாக வேண்டும்
பாரம்பரிய ASM கருவிகள் ஒரு முக்கிய நோக்கத்திற்கு உதவுகின்றன: தாக்குபவர்கள் செய்வதற்கு முன், சேவையகங்கள், டொமைன்கள், IP முகவரிகள் மற்றும் நிர்வாக பேனல்கள் போன்ற இணைய சொத்துக்களை நிறுவனங்கள் கண்டறிய உதவுகின்றன. ஆனால் கண்டுபிடிப்பு மட்டும் போதாது.
“அச்சுறுத்தலைப் பார்ப்பதும் அதற்கு பதிலளிப்பதும் முற்றிலும் மாறுபட்ட சவாலாகும்” என்று AI SPERA இன் CEO ப்யுங்டாக் காங் கூறினார். “பாதுகாப்பான இணைய உலகத்தை உருவாக்க, தெரிவுநிலையிலிருந்து செயலுக்கு மாற வேண்டும்.
இன்று நிறுவனங்கள் முன்பை விட அதிகத் தெரிவுநிலையைக் கொண்டுள்ளன, ஆனால் அது வெளிப்படுத்தும் அபாயங்களை திறம்பட முன்னுரிமையளித்து செயல்படுவதில் பலர் இன்னும் போராடுகின்றனர். சத்தத்தை வடிகட்டவும், சூழலை மேம்படுத்தவும், விசாரணைகளை வழிநடத்தவும் AI ஐப் பயன்படுத்துவதன் மூலம், பாதுகாப்புக் குழுக்கள் மிகவும் முக்கியத்துவம் வாய்ந்த வெளிப்பாடுகளில் கவனம் செலுத்தலாம் மற்றும் நிகழ்நேரத்தில் செயல்படலாம், நுண்ணறிவுகளை அர்த்தமுள்ள செயலாக மாற்றலாம்.
AI தாக்குபவர்களுக்கான தடையை குறைப்பதால் கண்டறிதல் மற்றும் செயலுக்கு இடையே உள்ள இடைவெளி இன்னும் முக்கியமானதாகிவிட்டது. தானியங்கு ஸ்கேனிங், வெளியிடப்பட்ட ப்ரூஃப்-ஆஃப்-கான்செப்ட் சுரண்டல் குறியீடு மற்றும் AI-இயங்கும் பாதிப்புக் கண்டறிதல் ஆகியவை அச்சுறுத்தல் நடிகர்கள் முன்பை விட வேகமாக அம்பலப்படுத்தப்பட்ட சொத்துக்களை அடையாளம் கண்டு குறிவைக்க முடியும். பாதுகாவலரின் சவால் இனி தெரிவுநிலை மட்டுமல்ல – இது எதிர்வினை வேகம்.
AITEM: தாக்குதல் நிலை நிர்வாகத்தின் அடுத்த பரிணாமம்
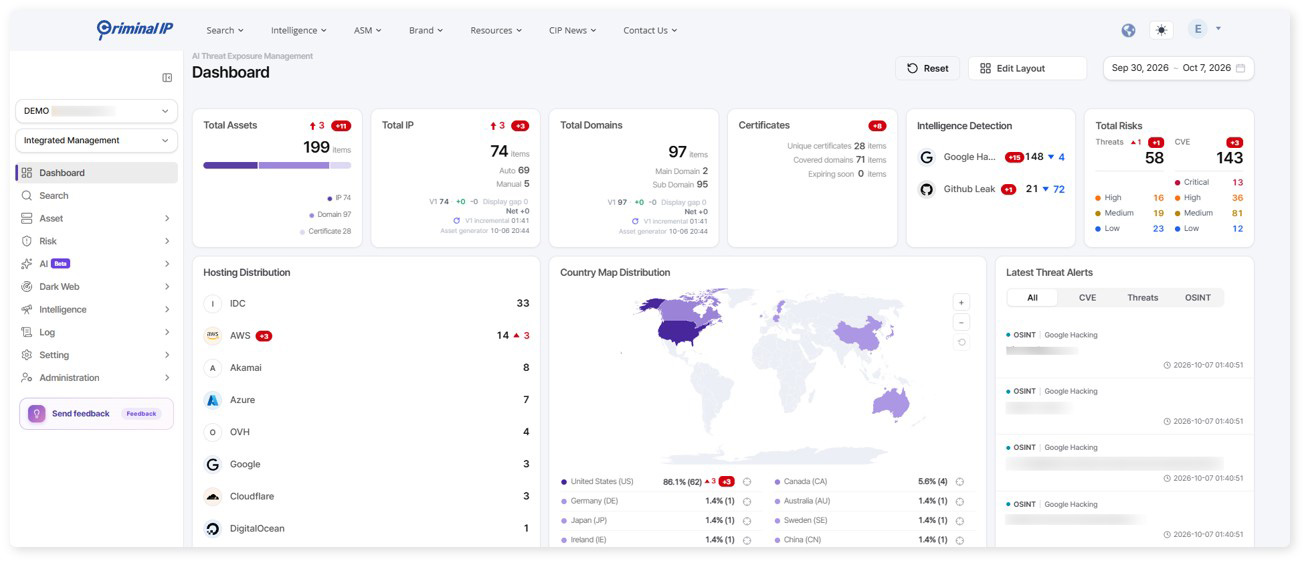
AITEM வெளிப்புற சொத்து இருப்புக்கு அப்பால் பாரம்பரிய தாக்குதல் மேற்பரப்பு நிர்வாகத்தின் நோக்கத்தை விரிவுபடுத்துகிறது. கிரிமினல் ஐபி அச்சுறுத்தல் நுண்ணறிவால் இயக்கப்படுகிறது, இது வெளிப்புற சொத்துக்கள், திறந்த மூல நுண்ணறிவு, இருண்ட வலை தரவு, உள் கட்டமைப்பு, நிழல் AI, கசிந்த தரவு மற்றும் கண்டறியப்பட்ட பாதிப்புகளை பரந்த அச்சுறுத்தல் மேலாண்மை அணுகுமுறையில் வெளிப்படுத்துகிறது.
கண்டுபிடிப்பு மற்றும் பொதுவான இடர் மதிப்பெண்களில் நிறுத்துவதற்குப் பதிலாக, AITEM ஆனது விநியோகிக்கப்பட்ட கண்டுபிடிப்புகளை, பாதுகாப்புக் குழுக்கள் விசாரிக்க, முன்னுரிமை மற்றும் பதிலளிக்க வேண்டிய சூழல்களுடன் இணைக்க வடிவமைக்கப்பட்டுள்ளது.
கண்டறிதல், விசாரணை, முன்னுரிமை மற்றும் பதிலை இணைக்க, AI உடன் IP அச்சுறுத்தல் நுண்ணறிவை AITEM எவ்வாறு இணைக்கிறது என்பதை அறிக.
வெளிப்புற சொத்துக்கள், உள் கட்டமைப்பு, OSINT, டார்க் வெப் டேட்டா மற்றும் ஷேடோ AI ஆகியவற்றில் பரந்த இடர் நிலப்பரப்பை ஆராயுங்கள்.
AITEM பற்றி எங்களை தொடர்பு கொள்ளவும்
வெளிப்பாடு காலம் முழுவதும் AI
தாக்க நிர்வாகத்தின் நான்கு நிலைகளில் AITEM AI ஐப் பயன்படுத்துகிறது:
- தீர்மானிக்கவும் – நிறுவனத்தின் சூழலில் உண்மையில் இருக்கும் தயாரிப்புகள், சேவைகள் மற்றும் சொத்துக்களுடன் வளர்ந்து வரும் அச்சுறுத்தல்கள் மற்றும் பாதிப்புகளை இணைக்கவும்.
- அதைப் பாருங்கள் – ஒரே இடத்தில் தொடர்புடைய சூழலை இணைத்து, இயற்கை மொழியைப் பயன்படுத்தி சொத்துகள், வெளிப்பாடுகள், பாதிப்புகள் மற்றும் பாதுகாப்புக் கண்டுபிடிப்புகளை விசாரிக்க பாதுகாப்புக் குழுக்களை அனுமதிக்கவும்.
- முன்னுரிமை கொடுங்கள் – விற்பனையாளரின் ஒட்டுமொத்த இடர் மதிப்பெண்ணை மட்டுமே நம்பாமல், உலகளாவிய சுரண்டல் மற்றும் தாக்குபவர் செயல்பாடு ஆகியவற்றுடன் இணைந்து நிறுவனத்தால் வரையறுக்கப்பட்ட இடர் அளவுகோல்களைப் பயன்படுத்தி வெளிப்பாட்டை மதிப்பிடுங்கள்.
- தானியங்கு – உயர்-முன்னுரிமை கண்டுபிடிப்புகளை விழிப்பூட்டல்கள், டிக்கெட்டுகள் மற்றும் பணிப்பாய்வு செயல்களாக மாற்றவும், அவை பொருத்தமான குழுக்களுக்கு அனுப்பப்படலாம், இது முக்கியமான அபாயங்களைக் கண்டறிவதிலிருந்து பதிலுக்கு நகர்த்த உதவுகிறது.
அச்சுறுத்தல் உளவுத்துறையின் அடிப்படையில்
AITEM ஆனது IP கிரிமினல் அச்சுறுத்தல் நுண்ணறிவில் கட்டமைக்கப்பட்டுள்ளது, பாதிப்புத் தரவுகளுக்கு அப்பால் வெளிப்பாடு மேலாண்மைக்கு நிஜ உலக சூழலைச் சேர்க்கிறது.
திறந்த துறைமுகங்கள், வெளிப்படும் சேவைகள், பாதிப்புகள், இணைக்கப்பட்ட உள்கட்டமைப்பு, துஷ்பிரயோக வரலாறு, ஸ்கேனர் செயல்பாடு, அச்சுறுத்தல் பண்புக்கூறு மற்றும் தீங்கிழைக்கும் உள்கட்டமைப்பு ஆகியவை பாதுகாப்புக் குழுக்களுக்கு அம்பலப்படுத்தப்பட்டவை மட்டுமல்ல, அதைச் சுற்றி என்ன நடக்கிறது, அது ஏன் முக்கியம் என்பதைப் புரிந்துகொள்ள உதவும்.
தாக்குதல் மேற்பரப்பு நிர்வாகத்தின் பரிணாம வளர்ச்சிக்கான IP கிரிமினலின் அணுகுமுறையை AITEM அறிமுகப்படுத்துகிறது: வெளிப்புற சொத்து இருப்புகளுக்கு அப்பால் பார்வையை விரிவுபடுத்துகிறது மற்றும் கண்டுபிடிப்பை விசாரணை, அச்சுறுத்தல் சூழல், முன்னுரிமை மற்றும் பதிலுடன் இணைக்கிறது.
GovWare 2026 இல் ஆர்ப்பாட்டம் முதல் அச்சுறுத்தல் வேட்டை வரை
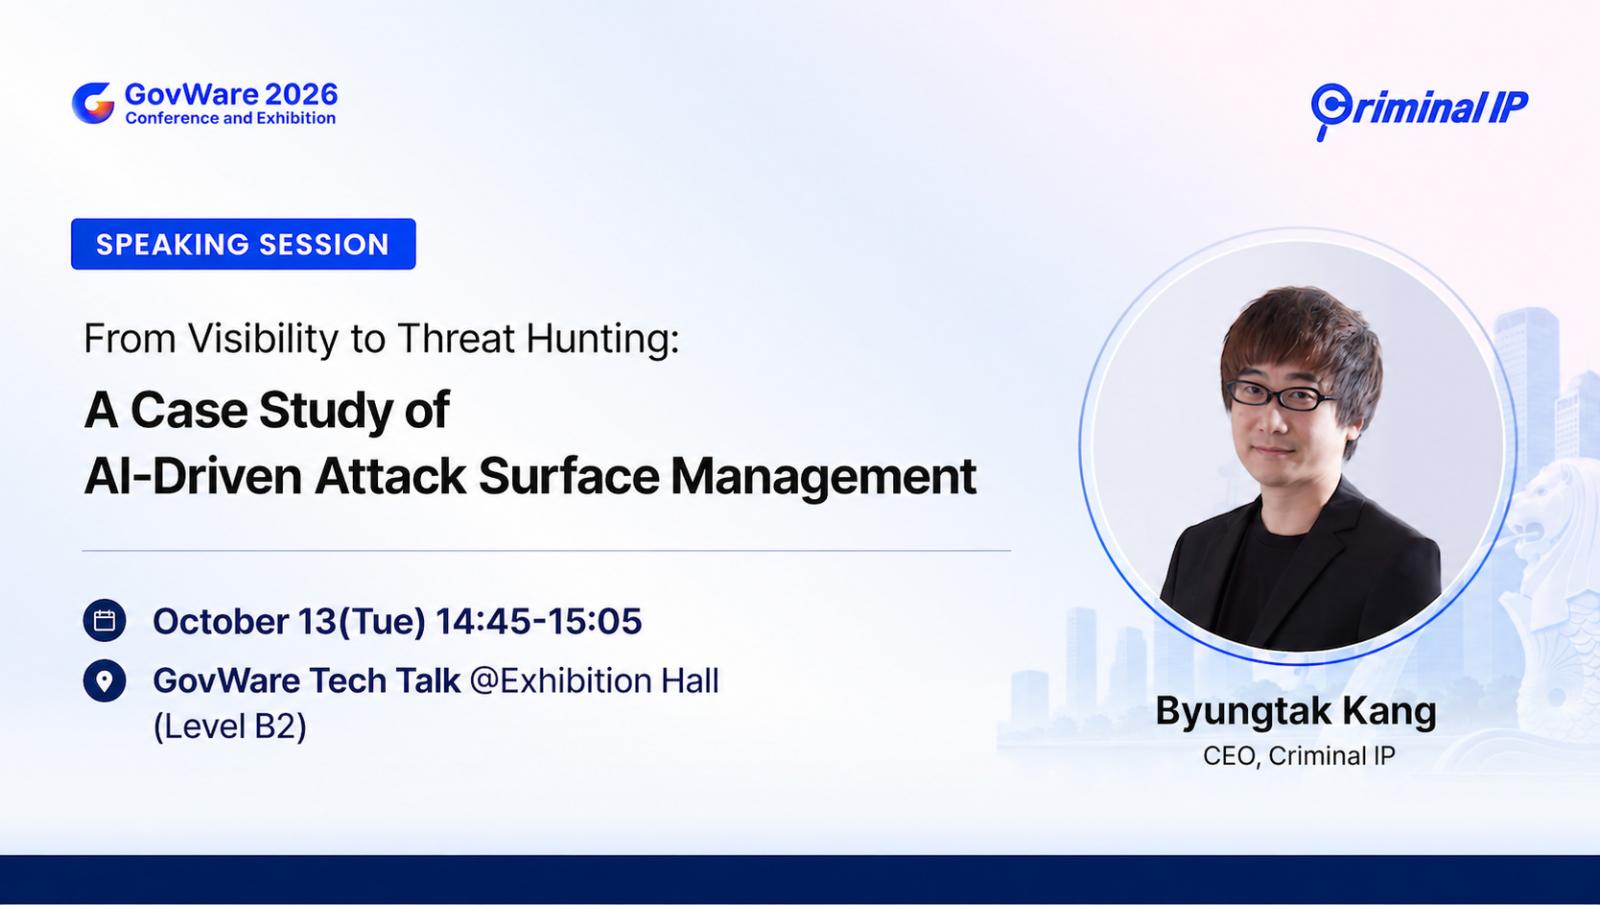
GovWare 2026 இல், AI SPERA CEO Byungtak Kang, மாநாட்டுத் திட்டத்தின் ஒரு பகுதியாக “காட்சிப்படுத்தலில் இருந்து அச்சுறுத்தல் வேட்டை வரை: செயற்கை தாக்குதல் நிலை மேலாண்மை பற்றிய ஒரு வழக்கு ஆய்வு” வழங்குவார்.
நிஜ-உலக உதாரணங்களைப் பயன்படுத்தி, அச்சுறுத்தல் நுண்ணறிவு மற்றும் தாக்குதல்-நிலைத் தெரிவுநிலை எவ்வாறு விரைவான விசாரணைகள் மற்றும் மிகவும் பயனுள்ள பாதுகாப்பு செயல்பாடுகளை ஆதரிக்க முடியும் என்பதை ஆய்வு செய்யும்.
பரந்த தொழில் மாற்றங்கள்
AITEM உடன் IP கிரிமினல் பின்பற்றும் திசையானது உலகளாவிய பாதுகாப்புத் துறையில் பரந்த மாற்றங்களை பிரதிபலிக்கிறது. RSAC 2026 இல், முகவர் AI, AI SOC மற்றும் Shadow AI ஆகியவை முக்கிய கருப்பொருள்களாக வெளிப்பட்டன, அதே நேரத்தில் முன்னணி பாதுகாப்பு விற்பனையாளர்கள் பாதுகாப்புக் கருவிகளில் இருந்து விலகி ஒருங்கிணைந்த AI- இயக்கப்படும் பாதுகாப்பு செயல்பாடுகளை நோக்கி தொடர்ந்து நகர்ந்தனர்.
“ASM இல் உள்ள போட்டி இனி யார் அதிக சொத்துக்களை கண்டுபிடிப்பது என்பது பற்றியது அல்ல” என்று காங் கூறினார். “இது யார் வேகமாக செயல்பட முடியும், மிகவும் திறம்பட பதிலளிக்க மற்றும் நிறுவனத்தை அணிதிரட்ட முடியும். AI மீண்டும் மீண்டும் பகுப்பாய்வு பணிகளை கையாள வேண்டும். மனிதர்கள் தீர்ப்பு, பொறுப்புக்கூறல் மற்றும் முன்னுரிமை ஆகியவற்றில் கவனம் செலுத்த வேண்டும்.”
AI SPERA வழங்கும் IP கிரிமினல் பற்றி
கிரிமினல் ஐபி என்பது AI SPERA ஆல் இயக்கப்படும் இணைய அச்சுறுத்தல் நுண்ணறிவு தீர்வாகும், இது உலகெங்கிலும் உள்ள பாதுகாப்பு குழுக்களுக்கு முடிவெடுக்கும் மற்றும் தாக்குதல் மேற்பரப்பு மேலாண்மை தீர்வுகளுக்கான அச்சுறுத்தல் நுண்ணறிவை வழங்குகிறது.
உலகளாவிய இணையத்தைத் தொடர்ந்து ஸ்கேன் செய்வதன் மூலம், கிரிமினல் IP ஆனது IPகள், டொமைன்கள், URLகள் மற்றும் தாக்குதல் உள்கட்டமைப்பு ஆகியவற்றில் அச்சுறுத்தல் சமிக்ஞைகளை சேகரித்து சூழலாக்குகிறது, தீங்கிழைக்கும் குறிகாட்டிகள், அறியப்பட்ட பாதிப்புகள், கண்டுபிடிக்கப்பட்ட சொத்துக்கள் மற்றும் தாக்குபவர் நடத்தை ஆகியவற்றை உள்ளடக்கியது.
கிரிமினல் ஐபியின் குறிக்கோள், நிறுவனங்களுக்கு அவர்களின் இணைய நிலப்பரப்பின் உண்மையான பார்வையை வழங்குவது மற்றும் தாக்குபவர்களைத் தோற்கடிக்கத் தேவையான உளவுத்துறையை வழங்குவதன் மூலம் அச்சுறுத்தல் கண்டறிதல் மற்றும் பதிலை விரைவுபடுத்துவதாகும்.
மேலும் தகவலுக்கு www.criminalip.io ஐப் பார்வையிடவும்
கிரிமினல் ஐபி மூலம் நிதியுதவி மற்றும் எழுதப்பட்டது.