பல டெலிகாம் நிறுவனங்களை ஹேக் செய்து $100 மில்லியன் மதிப்புள்ள செல்போன் கால் மற்றும் மெட்டாடேட்டாவை திருடியதற்காக அமெரிக்க ராணுவ வீரர் குற்றத்தை ஒப்புக்கொண்டார். AT&T 2024 ஆம் ஆண்டில் வாடிக்கையாளர்களுக்கு இன்று 70 மாதங்கள் பெடரல் சிறைத்தண்டனை விதிக்கப்பட்டது மற்றும் பாதிக்கப்பட்டவர்களுக்கு இழப்பீடாக கிட்டத்தட்ட $300,000 செலுத்த உத்தரவிட்டது.
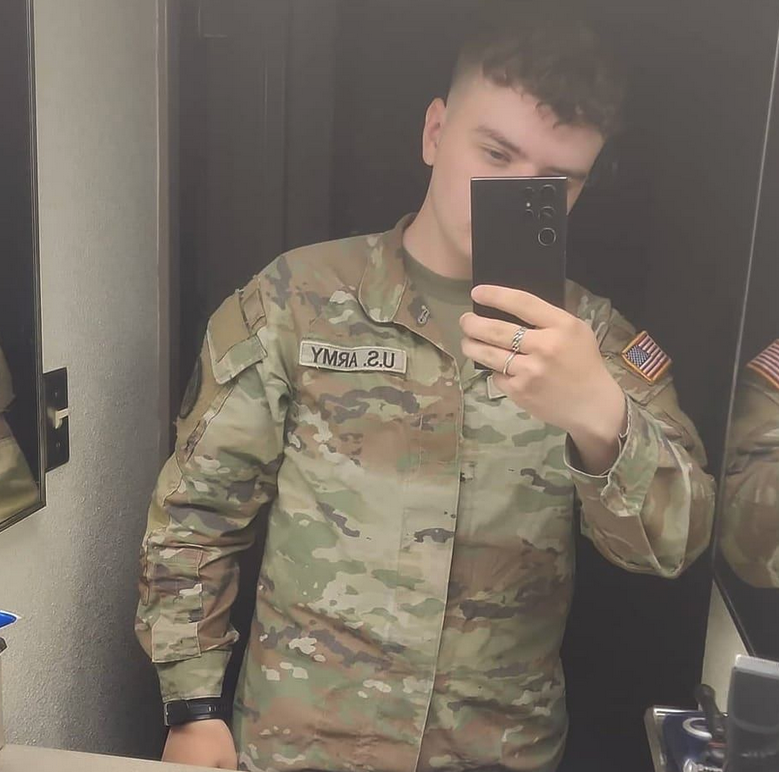
Cameron Wagenius இன் Facebook பக்கத்தில் இருந்து பல செல்ஃபிக்களில் ஒன்று.
கேமரூன் ஜான் வேஜினியஸ்22 வயதான அவர் தென் கொரியாவில் உள்ள அமெரிக்க இராணுவ தளத்தில் நிறுத்தப்பட்டபோது, அவர் சைபர் கிரைமினல் அடையாளத்தை ஏற்றுக்கொண்டார்.சைபர்ஃபேன்ட்0மீமூன்று சாத்தியமான சந்தேக நபர்களுடன் பணிபுரியும், Kiberphant0m பல முக்கிய கிளவுட் ஸ்டோரேஜ் சேவை வாடிக்கையாளர்களிடமிருந்து தரவைப் பதிவிறக்கியது. ஸ்னோஃப்ளேக் அது நற்சான்றிதழ்களை அம்பலப்படுத்தியது மற்றும் பல காரணி அங்கீகாரத்தைச் செயல்படுத்தத் தவறியது (ஸ்னோஃப்ளேக் அனைத்து கணக்குகளிலும் MFA ஐ கட்டாயமாக்கியுள்ளது).
அக்டோபர் 2024 இல், Kiberphant0m சைபர் கிரைம் மன்றங்களில் பல்லாயிரக்கணக்கான AT&T வாடிக்கையாளர்களுக்கு அழைப்பு மற்றும் உரை மெட்டாடேட்டாவை (மூலம் மற்றும் இலக்கு எண், நேர முத்திரை, கால அளவு போன்றவை) திருடிவிட்டதாகப் பெருமையாகக் கூறினார். Cyberphant0m வெரிசோனின் புஷ்-டு-டாக் வணிகம் உட்பட உலகெங்கிலும் உள்ள ஒரு டஜன் தொலைத்தொடர்பு நிறுவனங்களை ஹேக் செய்ததாகக் கூறியது.
நவம்பர் 2025 இன் பிற்பகுதியில், Cyberphant0m தென் கொரியாவில் நிறுத்தப்பட்டுள்ள அமெரிக்க சிப்பாயாக இருக்கலாம் என்று KrebsOnSecurity எச்சரித்தது. ஒரு மாதத்திற்குள், Wagenius கைது செய்யப்பட்டு இரண்டு தனித்தனி ஃபெடரல் குற்றச்சாட்டுகளில் குற்றம் சாட்டப்பட்டார் மற்றும் விரைவில் இரண்டு வழக்குகளிலும் அனைத்து எண்ணிக்கையிலும் குற்றத்தை ஒப்புக்கொண்டார்.
இன்று சியாட்டிலில் நடந்த அவரது தண்டனை விசாரணையில், Wagenius க்கு கிட்டத்தட்ட ஆறு ஆண்டுகள் ஃபெடரல் சிறைத்தண்டனை விதிக்கப்பட்டது மற்றும் $294,978 இழப்பீடு செலுத்த உத்தரவிடப்பட்டது.
பாதிக்கப்பட்டவரின் நிறுவனங்களை மிரட்டி பணம் பறிக்கும் முயற்சியில் Wagenius உதவியதாக பெடரல் வழக்கறிஞர்கள் தெரிவித்தனர். கென்னத் ஷுஹ்மான்வாஷிங்டனின் வான்கூவரைச் சேர்ந்த 28 வயது நபர், சைபர் கிரைம் பற்றிய நீண்ட வரலாற்றைக் கொண்டவர். 2019 இல், சுக்மான் குற்றவாளி என நிரூபிக்கப்பட்டது சடோரி botnet, பெரிய அளவிலான விநியோகிக்கப்பட்ட சேவை மறுப்பு (DDoS) தாக்குதல்களுக்குப் பயன்படுத்தப்படும் ஹேக் செய்யப்பட்ட இன்டர்நெட்-ஆஃப்-திங்ஸ் (IoT) சாதனங்களின் பரந்த தொகுப்பு.
ஸ்னோஃப்ளேக் தரவுத் திருட்டு தொடர்பாக வேஜினியஸின் மற்ற இரண்டு கூட்டாளிகள் இன்னும் குற்றச்சாட்டுகளை எதிர்கொள்கின்றனர்; கோனார் ரிலே மூக்காஒன்டாரியோவின் கிச்சனரைச் சேர்ந்த “ஜூடிஸ்” என்ற மாற்றுப்பெயர், 2024 இல் கைது செய்யப்பட்டு ஆகஸ்ட் 2026 இல் குற்றத்தை ஒப்புக்கொண்டார்; மற்றும் ஜான் எரின் பீன்ஸ்இப்போது துருக்கியில் வசிக்கும் ஒரு அமெரிக்கர் 2021 T-மொபைல் தரவு மீறலுக்குத் தேடப்படுகிறார், இது குறைந்தது 76 மில்லியன் வாடிக்கையாளர்களின் தனிப்பட்ட தகவல்களை அம்பலப்படுத்தியது.
Cyberphant0m பாதிக்கப்பட்டவர்களிடம் பலமுறை மிரட்டி பணம் பறித்ததையும், தேசிய பாதுகாப்பு ரகசியங்களை வெளியிடுவதாக மிரட்டுவதையும் ஒப்புக்கொண்டது. Mucca கைது செய்யப்பட்ட உடனேயே – AT&T ஏற்கனவே மிரட்டி பணம் பறிக்கும் குழுவிற்கு $370,000 Bitcoin கப்பம் செலுத்திய பிறகு – Cyberphant0m ஹேக்கர் மன்றங்களில் அவர் அப்போதைய அதிபராக தேர்ந்தெடுக்கப்பட்ட டொனால்ட் டிரம்பிற்கான AT&T அழைப்பு பதிவுகள் என்றும், பின்னர் அமெரிக்க தேசிய பாதுகாப்புத் திட்டமான கமலா ஹாரிஸ் போன்ற தேசிய பாதுகாப்புத் திட்டம் என்றும் கூறினார்.
பால் ரஸ்ஸல் பொறுப்புள்ள குடியுரிமை முகவர் பாதுகாப்பு குற்றவியல் விசாரணை சேவை (DCIS), அமெரிக்க பாதுகாப்புத் துறையின் இன்ஸ்பெக்டர் ஜெனரல் அலுவலகத்தின் குற்றவியல் விசாரணைப் பிரிவு. ரகசிய அனுமதி பெற்ற ஒரு சிப்பாய் சைபர் கிரைம் மற்றும் மிரட்டி பணம் பறிப்பதில் ஈடுபட்டதாக DCIS க்கு தகவல் கிடைத்ததும், நிறுவனம் FBI, இராணுவத்தின் குற்றப் புலனாய்வுப் பிரிவு (CID) மற்றும் அமெரிக்க ரகசிய சேவை ஆகியவற்றுடன் இணைந்து விசாரணையைத் தொடங்கியது, ரஸ்ஸல் கூறினார்.
“ஹேக்கிங் மற்றும் தரவு கடத்தல் கருவிகளை உருவாக்கும் ரகசிய அனுமதியுடன் செயலில் உள்ள சிப்பாய் இருக்கும் இடத்திற்கு நாங்கள் அடிக்கடி வழிநடத்துவதில்லை” என்று ரஸ்ஸல் கூறினார். “இது ஒவ்வொரு நாளும் நடக்காது, அது நிகழும்போது, அது உண்மையில் எங்கள் கூட்டாளர் நிறுவனங்களை நகர்த்துகிறது. ஜம்ப் ஸ்ட்ரீட்டை விட இது மிகவும் தீவிரமானது, அது தனித்துவமானது, இது ஒரு உள் அச்சுறுத்தலாக இருந்தது, மேலும் நாங்கள் எதைக் கையாளுகிறோம் என்பது எங்களுக்குத் தெரியவில்லை.”
சியாட்டிலில் உள்ள ஃபெடரல் வழக்கறிஞர்களால் செப்டம்பர் 19 அன்று தாக்கல் செய்யப்பட்ட ஒரு தண்டனை குறிப்பாணை (PDF) குறிப்பிடுகிறது, வாஜினியஸ் உடனடியாக குற்றத்தை ஒப்புக்கொண்டார் மற்றும் பெரும்பாலும் ஒத்துழைத்தார், BOP இன் கணினி நெட்வொர்க்கில் பாதுகாப்பு குறைபாடுகளைக் கண்டறிந்த பின்னர் அவர் சமீபத்தில் பிடிபட்டார். சிறையில் அடைக்கப்பட்டு தண்டனைக்காக காத்திருக்கும் வேளையில், Wageny கணினி பயன்பாட்டுக் கொள்கையை மீறியதாக அரசாங்கத்தின் குறிப்பு குறிப்பிடுகிறது. சிறைச்சாலைகள் பணியகம் (BOP) BOP கணினி அமைப்புகளில் உள்ள பாதிப்புகளை ஆராயும் முயற்சியில்.
“பிஓபி பதிவுகளின்படி, செப்டம்பர் 2025 இல் அல்லது அதற்கு அடுத்தபடியாக, வாஜினியஸ் மற்றொரு கைதியின் மின்னஞ்சல் அமைப்பைப் பயன்படுத்தி, மின்னஞ்சலைப் பெறுபவர் AI வணிகத்தைப் பயன்படுத்தி தகவலை வழங்குமாறு கோரினார்”[w]hat CVEகள் விண்டோஸ் 10 மற்றும் மாற்றத்தில் நிறுவன சிறப்புரிமை அதிகரிப்பிற்காக உள்ளன” மற்றும் “[p]ஒவ்வொரு CVEக்கும் ஒரு CVE மற்றும் நிஜ உலக வேலை செய்யும் ஸ்கிரிப்டை வழங்கவும். . . துளி சின்னம் இல்லாமல்,” என்று அரசு குறிப்பில் கூறப்பட்டுள்ளது.
ஒரு வாரத்திற்குள், வாஜினியஸ் மற்றொரு கைதியின் மின்னஞ்சல் கணக்கைப் பயன்படுத்தினார், மேலும் மின்னஞ்சலைப் பெறுபவரை AI கருவியைக் கோரும்படி கேட்டார்.[p]CVE-2023-45208 க்கு ஒரு குறியீடு இருந்தால், மற்றும் குறியீடு இல்லை என்றால், எல்லாவற்றையும் விரிவாக விவரிக்கவும்.” CVE-2023-45208 என்பது D-Link நெட்வொர்க் சாதனங்களில் மூன்று வருட “கட்டளை ஊசி” பாதிப்பு ஆகும்.
அதே மாதத்தில், வாஜினியஸ் மீண்டும் மின்னஞ்சலைப் பெறுபவர் AIயிடம் கேள்வியைக் கேட்குமாறு கோரினார்: “ஒரு சிறைச்சாலை சூழலில் ஆணையம் அல்லது கிடைக்கக்கூடிய பொருட்கள்/கருவிகள் ஆகியவற்றைக் கொண்டு ரேடியோ வரவேற்பை நீட்டிக்க ஆன்டெனாவை மேம்படுத்த/கட்டமைக்க எப்படி ஒரு ஆண்டெனாவை உருவாக்குவது?”
ஃபெடரல் வக்கீல்கள், பெறுநர் சிறையிலிருந்து தப்பிக்க வேண்டும் என்றும் வேஜினியஸ் கேட்டுக் கொண்டார்.
“பல சமயங்களில், Wagenius அவரது புத்தகம் தொடர்பான AI கோரிக்கைகளை எழுதியுள்ளார். இது ‘விரைவு ஊசி’யின் பொதுவான நுட்பமாகும், இதில் தாக்குபவர்கள் வணிக AI கருவிகளில் சிறப்பாக வடிவமைக்கப்பட்ட மற்றும் ஏமாற்றும் உள்ளீடுகளை செருகுவார்கள், இது கணினி பாதிப்புகளை பயன்படுத்தக்கூடிய தீங்கிழைக்கும் குறியீட்டை வெளியிடுவதைத் தடுக்கும்.”
BOP அமைப்புகளில் உள்ள பாதிப்புகளை எப்படி ஆராய்ச்சி செய்வது, சுரண்டுவது அல்லது வரிசைப்படுத்துவது என்பதை Wagenius அறிந்திருந்தார் என்பதற்கான ஆதாரம் தனக்குத் தெரியாது என்று அரசாங்கம் நீதிமன்றத்தில் தெரிவித்தது, மேலும் அவர் “BOP க்கு தகவல் வழங்குவதற்கான சாத்தியமான பாதிப்புகளை” மட்டுமே விசாரித்து வருவதாகக் கூறியது.
முரண்பாடாக, AT&T மற்றும் பிற தொலைத்தொடர்பு வழங்குநர்களிடமிருந்து திருடப்பட்ட தரவுகளின் பெரும் நிதி மதிப்பு இருந்தபோதிலும், Wagenius இன் மிரட்டி பணம் பறிக்கும் முயற்சிகள் பெரும்பாலும் தோல்வியடைந்தன. திருடப்பட்ட தகவல்களை விற்பதன் மூலம் Wagenius சுமார் $1,500 சம்பாதித்ததாக அரசாங்கத்தின் தண்டனைக் குறிப்பு தெரிவிக்கிறது.
“ஒரு சைபர் கிரைமினலாக வேஜினியஸ் நிதி ரீதியாக வெற்றிபெறவில்லை என்றாலும், பல தனிப்பட்ட பாதிக்கப்பட்டவர்கள், அமெரிக்க நிறுவனங்கள் மற்றும் அமெரிக்க அரசாங்கத்திற்கு கணிசமான தீங்கு விளைவித்தார்” என்று குறிப்பில் கூறப்பட்டுள்ளது.